कई मोबाइल माइनिंग प्रोजेक्ट्स का कहना है कि मेननेट खोलने, माइग्रेशन करने या इनाम भुगतान करने से पहले उन्हें 100% बॉट्स को हटाना होगा।
यह एक व्यावहारिक सुरक्षा मानक नहीं है। कोई भी बड़ा सिस्टम शून्य धोखाधड़ी की गारंटी नहीं दे सकता।
मानव समाज भी जोखिम का प्रबंधन करता है।
2024 में, विश्व स्तर पर लगभग 11.6 मिलियन लोग हिरासत में थे। यह प्रति 100,000 लोगों पर 145 लोग थे, या वैश्विक जनसंख्या का लगभग 0.145% था।
यह हिरासत में लिए जाने की दर है, न कि कुल अपराध दर। इनमें से लगभग एक तिहाई लोग अभी भी मुकदमे की प्रतीक्षा कर रहे थे।
हालांकि, मूल सिद्धांत स्पष्ट है:
समाज संदिग्ध अपराधियों से अलग-अलग पूछताछ करता है। वह अंतिम अपराधी की तलाश में पूरे शहर को बंद नहीं करता।
प्रौद्योगिकी भी इस सिद्धांत से अछूती नहीं है।
Sumsub ने अपने 2025 के प्लेटफॉर्म डेटा में पहचान धोखाधड़ी की कुल दर लगभग 2.2% बताई है। यह डेटा एक पहचान सत्यापन प्रदाता का है, न कि वैश्विक स्तर पर लागू होने वाली दर।
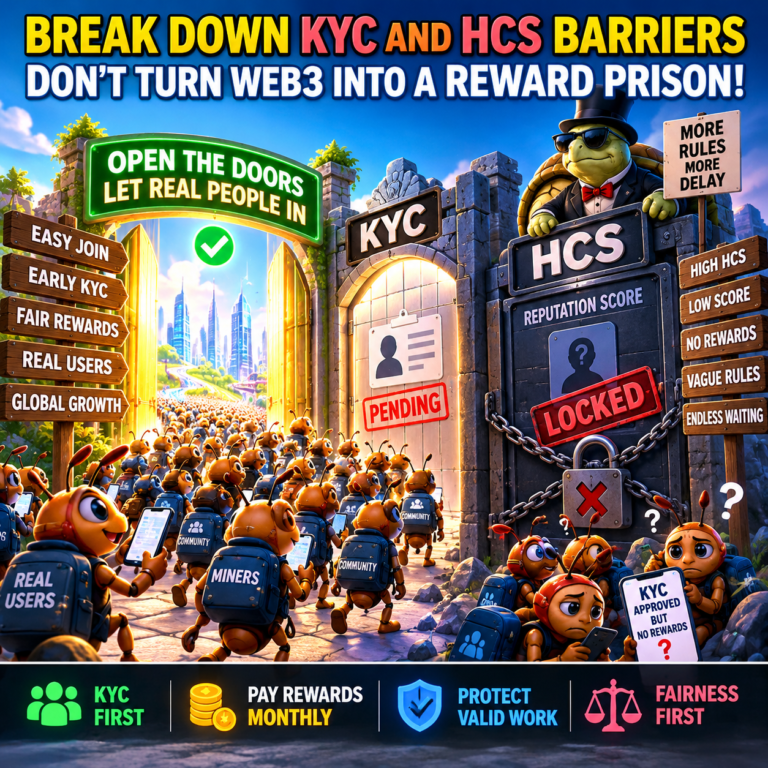
बॉट्स को हटाना होगा। असली उपयोगकर्ताओं को बॉट-विरोधी प्रक्रिया का बंधक नहीं बनना चाहिए।
वास्तविक इंजीनियरिंग समस्या
समस्या यह नहीं है कि धोखाधड़ी होती है या नहीं। समस्या यह है कि सिस्टम अपवादों को कैसे संभालता है।
एक सुरक्षित प्रणाली के लिए मापने योग्य जोखिम, अलग-अलग समीक्षा कतारें और निश्चित प्रतिक्रिया समयसीमा की आवश्यकता होती है।
यदि कोई उपयोगकर्ता पहचान, चेहरे और व्यवहार संबंधी जांच में सफल हो जाता है, तो उस खाते को मुक्त कर दें।
यदि किसी खाते में डुप्लिकेशन, स्वचालन या पहचान धोखाधड़ी के संकेत मिलते हैं, तो उसे गहन समीक्षा के लिए भेज दें।
जब तक अंतिम संदिग्ध खाते का समाधान नहीं हो जाता, तब तक प्रत्येक सत्यापित उपयोगकर्ता को रोककर न रखें।
इससे पूर्ण सुरक्षा सुनिश्चित नहीं होती। बल्कि इससे वैध उपयोगकर्ताओं के लिए 100% सेवा विफलता उत्पन्न होती है।
अच्छी इंजीनियरिंग अपवादों को नियंत्रित करती है।
खराब इंजीनियरिंग के कारण अपवाद नियम बन जाता है।
मील का पत्थर आधारित KYC
KYC किसी सार्वजनिक उपलब्धि के बाद यह स्वचालित रूप से खुल जाना चाहिए, जैसे कि:
- 30 वैध माइनिंग सत्र
- वास्तविक गतिविधि की प्रकाशित अवधि
- स्वैच्छिक रूप से पुरस्कृत विज्ञापन देखने की एक निश्चित संख्या
सही आवेदन प्राप्त होने पर 48 घंटों के भीतर परिणाम मिल जाना चाहिए।
अस्पष्ट तस्वीरों या गलत जानकारी के लिए स्पष्ट कारण बताया जाना चाहिए और दोबारा जमा करने का मौका दिया जाना चाहिए।
संदिग्ध बॉट या डुप्लिकेट खातों को एक अलग समीक्षा कतार में डाला जाना चाहिए।
किसी भी मामले को नई स्थिति या स्पष्टीकरण के बिना सात दिनों से अधिक समय तक लंबित नहीं रहना चाहिए।
विज्ञापन से होने वाली आय से इन खर्चों को पूरा करने में मदद मिल सकती है। KYC
कई मोबाइल माइनिंग प्रोजेक्ट विज्ञापन से पैसा कमाते हैं।
उस राजस्व का कुछ हिस्सा पहचान सत्यापन, सुरक्षा और मासिक पुरस्कार निपटान के लिए उपयोग किया जा सकता है।
उपयोगकर्ता स्वेच्छा से पुरस्कृत विज्ञापन देख सकते हैं। परियोजनाओं में विज्ञापन पर क्लिक करने या कृत्रिम सहभागिता की आवश्यकता नहीं होनी चाहिए।
नियम सरल होना चाहिए:
समुदाय राजस्व उत्पन्न करने में मदद करता है। परियोजना उस राजस्व के एक हिस्से का उपयोग समुदाय के सत्यापन और भुगतान के लिए करती है।
प्रवास के बाद भी सुरक्षा जारी रह सकती है
KYC यह अंतिम सुरक्षा परत नहीं है।
माइग्रेशन के बाद, प्रोजेक्ट ऑनचेन गतिविधि की निगरानी कर सकते हैं, संदिग्ध वॉलेट क्लस्टर का पता लगा सकते हैं और असामान्य हस्तांतरण की जांच कर सकते हैं।
यदि धोखाधड़ी की पुष्टि हो जाती है, तो संबंधित खाते के विरुद्ध कार्रवाई करें। सभी उपयोगकर्ताओं के खाते को फ्रीज न करें।
साझा उपकरण, पारिवारिक खाते और साझा इंटरनेट कनेक्शन गलत संकेत उत्पन्न कर सकते हैं। प्रत्येक प्रवर्तन प्रणाली में अपील प्रक्रिया आवश्यक है।
THE KYCFIRST मानक
प्रारंभिक KYC एक स्पष्ट मील के पत्थर के बाद।
प्रत्येक आवेदन के लिए एक निश्चित समय सीमा निर्धारित करें।
संदिग्ध मामलों को सामान्य उपयोगकर्ताओं से अलग करें।
सत्यापित शेष राशि को स्थानांतरित करें।
प्रकाशित मासिक अनुसूची के अनुसार पुरस्कारों का भुगतान करें।
धोखाधड़ी-मुक्त मार्केटिंग को अच्छी इंजीनियरिंग समझने की गलती न करें।
धोखाधड़ी की रोकथाम नेटवर्क की सुरक्षा करती है।
अंतहीन देरी इसे नष्ट कर देती है।
स्रोत: संयुक्त राष्ट्र सतत विकास लक्ष्य 16, सुम्सब पहचान धोखाधड़ी रिपोर्ट 2025-2026 और गूगल विज्ञापन नीतियां।