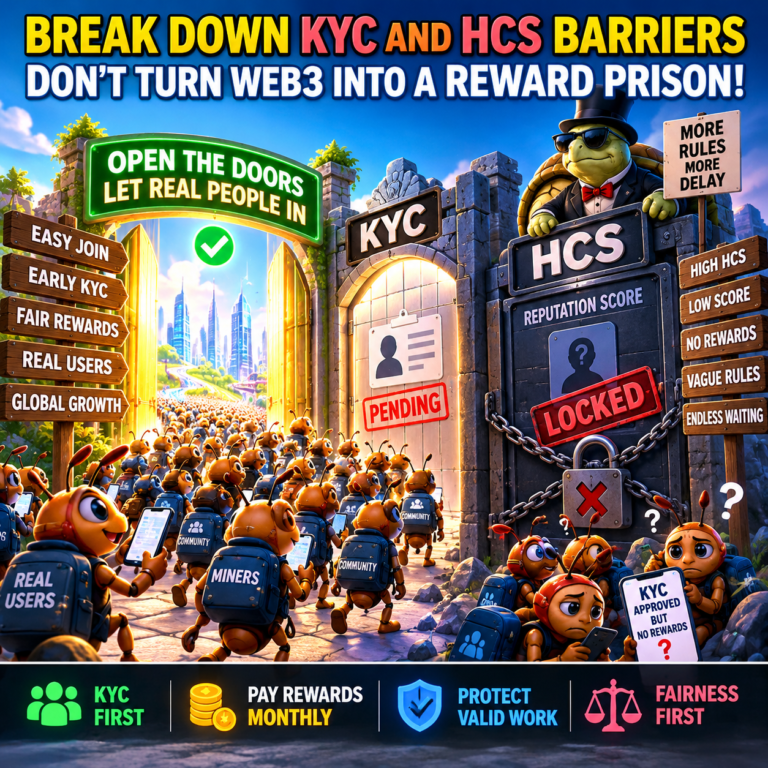
Много проекти за мобилен добив казват, че трябва да премахнат 100% от ботовете, преди да отворят основната мрежа, миграцията или плащанията с награди.
Това не е реалистичен стандарт за сигурност. Никоя голяма система не може да гарантира нулеви измами.
ЧОВЕШКОТО ОБЩЕСТВО СЪЩО УПРАВЛЯВА РИСКА
През 2024 г. около 11.6 милиона души са били задържани по целия свят. Това са 145 души на 100 000, или около 0.145% от световното население.
Това е процент на задържане, а не общ процент на престъпност. Близо една трета от тези хора все още чакаха съдебен процес.
Основният принцип обаче е ясен:
Обществото разследва заподозрените нарушители поотделно. То не заключва цял град, докато издирва последния нарушител.
Технологията не е изключена от този принцип.
Sumsub отчете общ процент на измами с самоличност от около 2.2% в данните за платформата си за 2025 г. Това са данни от един доставчик на услуги за проверка на самоличността, а не универсален глобален процент.
Ботовете трябва да бъдат премахнати. Реалните потребители не трябва да стават заложници на процеса срещу ботовете.
ИСТИНСКИЯТ ИНЖЕНЕРЕН ПРОБЛЕМ
Проблемът не е дали съществува измама. Проблемът е как системата обработва изключенията.
Сигурната система се нуждае от измерим риск, отделни опашки за преглед и фиксирани срокове за отговор.
Ако потребител премине проверки за самоличност, лице и поведение, този акаунт да бъде освободен.
Ако даден акаунт показва признаци на дублиране, автоматизация или измама с самоличност, преместете го в задълбочен преглед.
Не задържайте всеки потвърден потребител, докато не бъде разрешен и последният подозрителен акаунт.
Това не създава перфектна сигурност. Създава 100% отказ на услугата за легитимни потребители.
Добрите инженерни контроли са изключения.
Лошото инженерство превръща изключението в правило.
БАЗИРАНО НА ОСНОВНИ ПОСТАВКИ KYC
KYC трябва да се отваря автоматично след публичен етап, като например:
- 30 валидни сесии за добив
- Публикуван период на реална активност
- Определен брой доброволни гледания на реклами с възнаграждение
Чистите заявления би трябвало да получат резултат в рамките на 48 часа.
Неясните снимки или невярната информация трябва да получат ясна причина и възможност за повторно изпращане.
Подозрителните ботове или дублиращи се акаунти трябва да бъдат поставени в отделна опашка за преглед.
Никое дело не трябва да остава висящо повече от седем дни без нов статус или обяснение.
ПРИХОДИТЕ ОТ РЕКЛАМИ МОГАТ ДА ПОМОГНАТ ЗА ПЛАЩАНЕТО НА KYC
Много проекти за мобилен добив печелят пари от реклама.
Част от тези приходи може да плати за проверка на самоличността, сигурност и месечно изплащане на възнаграждения.
Потребителите могат доброволно да гледат реклами с награди. Проектите никога не трябва да изискват кликвания върху реклами или изкуствено ангажиране.
Правилото трябва да е просто:
Общността помага за създаването на приходи. Проектът използва част от тези приходи, за да провери и плати на общността.
СИГУРНОСТТА МОЖЕ ДА ПРОДЪЛЖИ СЛЕД МИГРАЦИЯТА
KYC не е последният слой за сигурност.
След миграцията, проектите могат да наблюдават активността в веригата, да откриват подозрителни клъстери от портфейли и да разследват необичайни преводи.
Ако измамата бъде потвърдена, действайте срещу съответния акаунт. Не замразявайте всеки потребител.
Споделените устройства, семейните акаунти и споделените интернет връзки могат да създадат фалшиви сигнали. Всяка система за правоприлагане се нуждае от процес на обжалване.
НА KYCFIRST STANDARD
отворено KYC след ясен етап.
Дайте на всяко заявление фиксиран краен срок.
Отделете подозрителните случаи от обикновените потребители.
Мигрирайте проверени салда.
Изплащайте награди по публикуван месечен график.
Не бъркайте маркетинга без измами с доброто инженерство.
Предотвратяването на измами защитава мрежата.
Безкрайното забавяне го унищожава.
Източници: Цел 16 от ЦУР на ООН, Доклад за измамите с идентичност на Sumsub за 2025–2026 г. и рекламни политики на Google.